Đối tác Nvidia bị tấn công mạng: Hàng triệu dữ liệu người dùng bị rò rỉ
Đối tác Nvidia bị tấn công mạng khiến hàng triệu tài khoản GeForce NOW bị lộ thông tin cá nhân. Tìm hiểu ngay mức độ ảnh hưởng và cách bảo mật tài khoản của bạn.
Vụ việc đối tác Nvidia bị tấn công mạng gây rò rỉ dữ liệu hàng triệu người dùng GeForce NOW là lời cảnh báo nghiêm trọng về lỗ hổng bảo mật và thời gian phát hiện sự cố chậm trễ.
GeForce NOW vốn là giải pháp đột phá của NVIDIA, giúp game thủ trải nghiệm các siêu phẩm AAA trên những thiết bị cấu hình thấp như laptop văn phòng, smartphone hay Smart TV thông qua công nghệ điện toán đám mây. Tuy nhiên, một lỗ hổng an ninh tại đơn vị đối tác đã khiến niềm tin của người dùng bị lung lay.
54 ngày “mù quáng”: Khoảng thời gian vàng để hacker khai thác
Theo thông tin chính thức, cuộc tấn công nhắm vào cơ sở dữ liệu phụ trợ của đối tác liên minh GFN.AM bắt đầu từ ngày 9⁄3. Đáng quan ngại hơn, hệ thống phòng thủ của đơn vị này đã không phát hiện ra sự xâm nhập cho đến ngày 2⁄5.
Trong giới an ninh mạng, khoảng thời gian từ lúc bị xâm nhập đến khi phát hiện (dwell time) lên tới 54 ngày là quá dài. Điều này tạo điều kiện cho các tác nhân đe dọa thoải mái thâm nhập, rà soát và trích xuất dữ liệu mà không gặp bất kỳ sự cản trở nào. Những tài khoản đăng ký trước hoặc trong ngày 9⁄3 hiện được xác định là đối tượng bị ảnh hưởng trực tiếp.
Phân tích dữ liệu bị rò rỉ: Mật khẩu an toàn nhưng rủi ro vẫn hiện hữu
GFN.AM khẳng định rằng hệ thống lưu trữ mật khẩu không bị xâm phạm, điều này giúp loại bỏ nguy cơ bị chiếm quyền điều khiển tài khoản một cách trực tiếp. Tuy nhiên, danh sách thông tin bị đánh cắp vẫn cực kỳ chi tiết, bao gồm:
- Thông tin định danh: Địa chỉ email, tên đăng nhập trên nền tảng GFN.AM.
- Thông tin cá nhân: Ngày tháng năm sinh, họ và tên đầy đủ (đối với người dùng liên kết tài khoản Google).
- Thông tin liên lạc: Số điện thoại (đối với những người đăng ký qua nhà mạng di động).
NVIDIA đã nhanh chóng lên tiếng khẳng định hệ thống cốt lõi của hãng không bị ảnh hưởng, sự cố chỉ khu trú tại đối tác GFN.AM. Dù vậy, việc rò rỉ PII (Thông tin định danh cá nhân) vẫn là một thảm họa về bảo mật.
Cảnh báo từ chuyên gia: Nguy cơ từ các cuộc tấn công “Social Engineering”
Nhiều người dùng chủ quan cho rằng “mật khẩu không lộ thì không sao”. Đây là một sai lầm chết người. Khi sở hữu email, số điện thoại và ngày sinh, hacker có thể triển khai các kịch bản lừa đảo tinh vi như:
- Spear Phishing: Gửi email mạo danh GFN.AM hoặc NVIDIA với nội dung cực kỳ thuyết phục để dụ người dùng click vào link độc hại hoặc cung cấp mã OTP.
- SIM Swapping: Sử dụng thông tin cá nhân để đánh lừa nhà mạng, chiếm quyền kiểm soát SIM điện thoại, từ đó vượt qua xác thực 2 lớp (2FA) của các tài khoản ngân hàng hoặc mạng xã hội.
- Giả danh cơ quan chức năng: Sử dụng dữ liệu thật để tạo lòng tin, hù dọa người dùng nhằm trục lợi tài chính.
Hướng dẫn bảo vệ tài khoản sau sự cố rò rỉ
Để giảm thiểu rủi ro, người dùng GeForce NOW cần thực hiện ngay các biện pháp sau:
- Thiết lập xác thực đa yếu tố (MFA/2FA): Không chỉ cho tài khoản game mà đặc biệt là tài khoản Google và email chính. Hãy ưu tiên sử dụng các ứng dụng xác thực (như Google Authenticator) thay vì SMS.
- Nâng cao cảnh giác với liên lạc lạ: Tuyệt đối không cung cấp thông tin nhạy cảm, không click vào link lạ gửi qua SMS/Email, kể cả khi đối phương biết rõ tên và ngày sinh của bạn.
- Giám sát hoạt động tài khoản: Thường xuyên kiểm tra lịch sử đăng nhập và các cảnh báo bảo mật từ các nền tảng liên kết.
- Liên hệ tổ chức tài chính: Nếu bạn phát hiện có dấu hiệu bất thường trong giao dịch ngân hàng, hãy yêu cầu khóa tạm thời hoặc thay đổi phương thức xác thực ngay lập tức.
Lời kết: Sự thiếu minh bạch của đơn vị vận hành
Điểm đáng phê phán trong vụ việc này là GFN.AM vẫn chưa công bố nguyên nhân kỹ thuật cụ thể—liệu đây là lỗi cấu hình server, một lỗ hổng Zero-day chưa được vá hay do rò rỉ quyền quản trị? Việc thiếu một kế hoạch bồi thường và thông báo trực tiếp cho từng nạn nhân cho thấy sự hời hợt trong quản trị rủi ro của đối tác này.
Bạn có đang sử dụng các dịch vụ chơi game đám mây? Bạn đánh giá thế nào về trách nhiệm của các đối tác liên minh trong việc bảo vệ dữ liệu người dùng? Hãy chia sẻ ý kiến của bạn ở phần bình luận bên dưới.
Câu hỏi thường gặp (FAQ)
Hệ thống của NVIDIA có bị tấn công trực tiếp không?Không, NVIDIA khẳng định hệ thống của hãng không bị ảnh hưởng. Sự cố rò rỉ dữ liệu xảy ra tại GFN.AM, một đối tác liên minh của GeForce NOW.
Mật khẩu của tôi có bị lộ trong vụ tấn công này không?Theo thông báo từ GFN.AM, hệ thống mật khẩu không bị xâm phạm, vì vậy nguy cơ bị chiếm quyền tài khoản trực tiếp là thấp.
Tôi cần làm gì để bảo vệ mình khi thông tin cá nhân đã bị lộ?Bạn nên kích hoạt xác thực 2 lớp (2FA) cho email và tài khoản liên kết, cảnh giác với các email/tin nhắn lạ yêu cầu cung cấp thông tin và theo dõi sát sao các giao dịch tài chính.
Câu hỏi thường gặp
Hệ thống của NVIDIA có bị tấn công trực tiếp không?
Không, NVIDIA khẳng định hệ thống của hãng không bị ảnh hưởng. Sự cố rò rỉ dữ liệu xảy ra tại GFN.AM, một đối tác liên minh của GeForce NOW.
Mật khẩu của tôi có bị lộ trong vụ tấn công này không?
Theo thông báo từ GFN.AM, hệ thống mật khẩu không bị xâm phạm, vì vậy nguy cơ bị chiếm quyền tài khoản trực tiếp là thấp.
Tôi cần làm gì để bảo vệ mình khi thông tin cá nhân đã bị lộ?
Bạn nên kích hoạt xác thực 2 lớp (2FA) cho email và tài khoản liên kết, cảnh giác với các email/tin nhắn lạ yêu cầu cung cấp thông tin và theo dõi sát sao các giao dịch tài chính.
Quy trình & thành phần
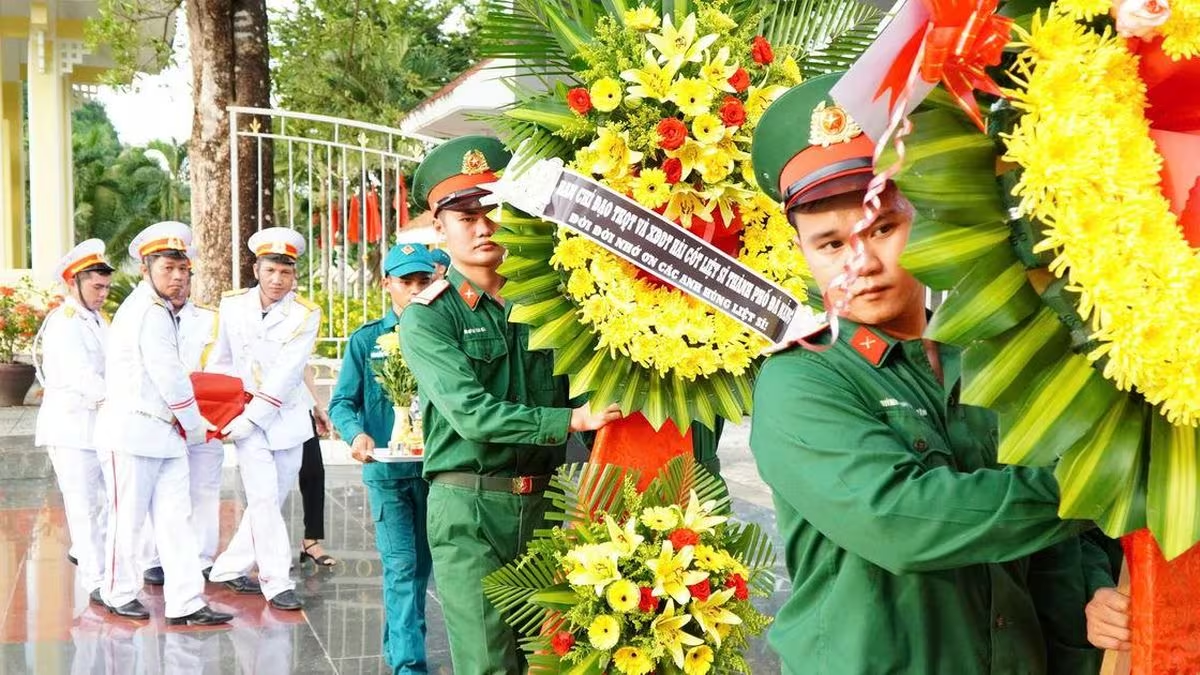
Trang nghiêm lễ truy điệu và an táng 5 hài cốt liệt sĩ tại Nghĩa trang Trà My
Lễ truy điệu và an táng 5 hài cốt liệt sĩ chưa rõ danh tính vừa được tổ chức tại Nghĩa trang Liệt sĩ Trà My, thể hiện lòng tri ân sâu sắc với thế hệ đi trước.
9 nữ quân nhân mang khát vọng cống hiến tới Đại hội Đoàn toàn quốc
Trong số 55 đại biểu thanh niên Quân đội dự Đại hội Đoàn toàn quốc lần thứ XIII, có 9 nữ quân nhân tiêu biểu mang theo nhiều tâm tư và khát vọng cống hiến.
Đề xuất 2 phương án tăng lương tối thiểu vùng từ năm 2027
Tổng Liên đoàn Lao động Việt Nam đề xuất 2 phương án tăng lương tối thiểu vùng áp dụng từ 1/1/2027 nhằm giải quyết các áp lực về chi phí sinh hoạt, nhà ở và giáo dục.